


La diferencia entre LOPD y RGPD se decide en un plano que muchos análisis pasan por alto: la vigencia.
La Ley Orgánica 15/1999 quedó derogada con la entrada en aplicación del Reglamento General de Protección de Datos, y desde entonces la referencia operativa es el RGPD, completado en España por la LOPDGDD.
Esa confusión entre norma derogada y norma aplicable no es un matiz académico: condiciona la base jurídica del tratamiento, el papel del delegado de protección de datos y el régimen sancionador.
¿Qué es la LOPD y qué es el RGPD? Contexto normativo y ámbito de aplicación
La diferencia entre LOPD y RGPD arranca de un hecho que conviene fijar antes de cualquier comparación: la LOPD está derogada y el RGPD lleva en vigor desde el 25 de mayo de 2018. Confundir la vigencia de ambas normas invalida el resto del análisis.
La LOPD: origen, ámbito y principios de la ley española de 1999
La LOPD era la Ley Orgánica 15/1999, de 13 de diciembre, de Protección de Datos de Carácter Personal. Regulaba el tratamiento de datos en España y se aplicaba a los ficheros automatizados y no automatizados gestionados por responsables públicos y privados.
Sus principios eran el consentimiento para el tratamiento, la finalidad determinada, la proporcionalidad y la calidad del dato. Obligaba a inscribir los ficheros en el Registro General de Protección de Datos y a atender los derechos de acceso, rectificación, cancelación y oposición. Quedó derogada el 7 de diciembre de 2018.
El RGPD: reglamento europeo de 2016 y aplicación directa en España
El RGPD es el Reglamento (UE) 2016/679 del Parlamento Europeo y del Consejo, de 27 de abril de 2016. Como reglamento europeo, resulta directamente aplicable en todos los Estados miembros sin necesidad de transposición.
Su aplicación efectiva comenzó el 25 de mayo de 2018. Desde esa fecha, cualquier organización que trate datos personales en territorio europeo queda sujeta a sus disposiciones, con independencia de dónde esté establecida. El RGPD introduce la figura del DPO y refuerza el régimen de responsabilidad del responsable y del encargado del tratamiento.
La LOPDGDD de 2018: adaptación del derecho español al RGPD
La LOPDGDD es la Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales. No sustituye al RGPD: lo completa en los márgenes que el reglamento deja a los Estados miembros.
Fija la edad de consentimiento en 14 años, regula el régimen sancionador aplicable en España y concreta supuestos de designación obligatoria del DPO. Armoniza el ordenamiento español con el marco europeo sin crear un régimen paralelo.
Diferencias LOPD RGPD LOPDGDD: comparativa de obligaciones y enfoque
La diferencia entre LOPD y RGPD se concreta en obligaciones verificables: la LOPD (Ley Orgánica 15/1999) está derogada y el RGPD (Reglamento UE 2016/679) es aplicable desde el 25/05/2018, completado en España por la LOPDGDD (Ley Orgánica 3/2018). Comparar las tres exige fijar qué régimen rige hoy cada obligación.
Tabla comparativa: consentimiento, derechos y régimen sancionador
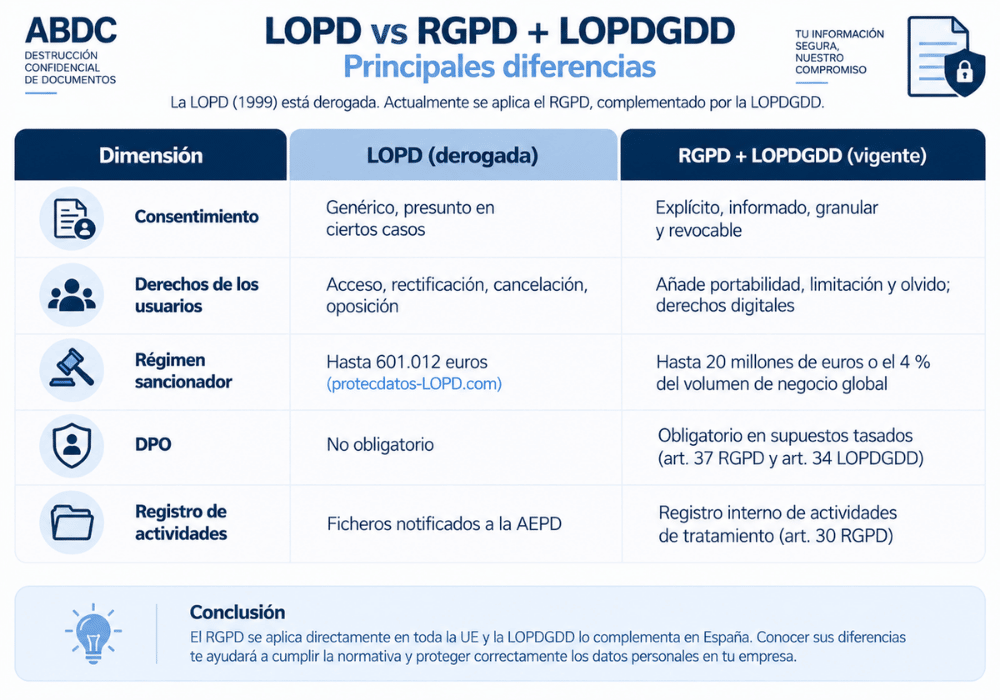 El DPO y el registro interno sustituyen al esquema de notificación previa de ficheros. Los derechos digitales de la LOPDGDD amplían el catálogo sin rebajar las garantías del RGPD.
Del cumplimiento formal al principio de responsabilidad activa
El RGPD traslada la carga de la prueba al responsable: hay que documentar cada decisión sobre el tratamiento de datos, y basta con declararla. El registro de actividades, las evaluaciones de impacto y los análisis de riesgo pasan a exigir revisión periódica en lugar de ser trámites puntuales.
Quien mantenga procedimientos heredados de la LOPD, consentimientos implícitos, ficheros sin trazabilidad, asume un riesgo sancionador directo. La LOPDGDD no crea un régimen paralelo: precisa el RGPD en materias como videovigilancia, sistemas de información crediticia o publicidad electoral. Si solo va a revisarse un elemento este trimestre, empiece por el inventario de tratamientos: es la pieza de la que dependen las demás.
Qué obligaciones introduce el RGPD que no existían con la LOPD
El RGPD añade obligaciones de las que la LOPD carecía por completo: consentimiento explícito, derechos de portabilidad y olvido, evaluación de impacto, notificación de brechas en 72 horas, registro de actividades y la designación de un DPO. Ninguna existía como exigencia autónoma en la Ley Orgánica 15/1999.
Nuevos derechos y consentimiento explícito
El RGPD establece un consentimiento que debe ser explícito, informado, granular y revocable en cualquier momento. Bajo la LOPD bastaba con el consentimiento tácito en supuestos muy amplios; ahora cada finalidad exige su propia base jurídica y su propio registro probatorio.
Los derechos del interesado también se amplían:
- Portabilidad: el afectado recibe sus datos en formato estructurado y de uso común, o se transmiten directamente a otro responsable.
- Olvido: supresión efectiva cuando el dato ya no es necesario, con obligación de comunicar la supresión a terceros que lo traten.
- Limitación del tratamiento: bloqueo del dato mientras se resuelve una reclamación o verificación.
- Oposición y decisiones individuales automatizadas: derecho a no quedar sujeto a perfiles sin intervención humana.
El plazo de respuesta a cualquier ejercicio de estos derechos es de 1 mes, ampliable a 3 en casos complejos. La carga de la prueba recae siempre en el responsable.
Evaluación de impacto y notificación de brechas de seguridad
Dos obligaciones cambian por completo los procedimientos internos. La evaluación de impacto (EIPD) es exigible antes de iniciar tratamientos con alto riesgo: perfilado sistemático, datos de categorías especiales a gran escala, vigilancia masiva o uso de nuevas tecnologías. Si el riesgo residual sigue siendo alto tras la EIPD, hay que consultar previamente a la autoridad de control.
La segunda es la notificación de brechas: cualquier violación de seguridad que afecte a datos personales debe comunicarse al organismo de control en un plazo máximo de 72 horas desde que se tiene constancia. Si entraña riesgo alto para los derechos del interesado, también se notifica a los afectados sin dilación indebida. El registro interno de brechas es obligatorio aunque no se notifiquen.
El inventario de tratamientos y la designación del DPO completan el cuadro: el primero documenta finalidades, categorías de datos, destinatarios y plazos de conservación; el segundo introduce la figura del delegado en supuestos tasados. Las sanciones administrativas llegan a los 20 millones de euros o al 4 % del volumen de negocio anual global.
Cómo cumplir ambas normas en tu empresa: recomendaciones prácticas
La diferencia entre LOPD y RGPD importa menos en la teoría que en la práctica diaria: lo que se hereda de la LOPD ya no basta, y lo que exige el RGPD obliga a revisar procedimientos que llevan años sin tocarse. Estas son las actuaciones que, por orden de impacto, conviene abordar.
Pasos para adaptar tus procedimientos internos
- Auditar el inventario de tratamientos. Sin este inventario no hay base para nada más: qué datos se tratan, con qué finalidad, quién accede y dónde se alojan.
- Revisar la base jurídica de cada tratamiento. El consentimiento explícito solo procede cuando no existe otra base; forzarlo donde hay contrato o interés legítimo genera un registro de consentimientos inútil.
- Actualizar las cláusulas de consentimiento en formularios, web y contratos, con lenguaje claro y finalidades específicas.
- Designar un DPO cuando proceda. Es obligatorio para administraciones públicas, tratamientos a gran escala y categorías especiales de datos. Si no estás en esos supuestos, puedes nombrarlo voluntariamente, pero entonces asumes sus obligaciones.
- Formar al personal que maneja datos personales, con especial atención a quien atiende al público y a quien gestiona expedientes.
- Implantar medidas de seguridad proporcionales al riesgo y un protocolo de notificación de brechas al organismo de control en 72 horas.
Las sanciones del RGPD reglamento general llegan a los 20 millones de euros o al 4 % del volumen de negocio anual, según cuál sea superior.
El papel de la destrucción confidencial de documentos en el cumplimiento
El principio de limitación del plazo de conservación exige eliminar los datos cuando la finalidad que justificó su tratamiento desaparece. En la práctica, esto significa destruir de forma segura los documentos en papel que contienen datos personales una vez cumplido su plazo: nóminas, expedientes clínicos, solicitudes de empleo descartadas.
Un contenedor convencional no cumple. La destrucción confidencial, trituración certificada o gestor autorizado con trazabilidad documental, es la única vía que acredita ante una inspección que el dato dejó de existir. Muchas empresas deben incorporar esta práctica a su política interna y conservar el certificado de destrucción como evidencia.
Conclusión
Si gestionas tratamientos de datos personales, el paso inmediato es revisar el inventario de tratamientos y contrastar cada base jurídica con el RGPD, y no con la antigua LOPD.
Entender la diferencia entre LOPD y RGPD evita uno de los errores más habituales al gestionar datos personales en España. Actualmente, el RGPD establece el marco europeo directamente aplicable, mientras que la Ley Orgánica 3/2018 (LOPDGDD) adapta el ordenamiento español al Reglamento y completa sus disposiciones. La antigua Ley Orgánica 15/1999 quedó derogada. Por tanto, para una empresa española no se trata de escoger entre una norma u otra: el tratamiento de datos debe analizarse conforme al RGPD y a la normativa española que lo complementa.
Esta obligación también alcanza al ciclo de vida de la documentación. El responsable y el encargado deben aplicar medidas técnicas y organizativas apropiadas para garantizar y poder acreditar que el tratamiento se realiza conforme al RGPD, la LOPDGDD y la legislación sectorial aplicable. Esto hace especialmente importante controlar los periodos de conservación y establecer procedimientos seguros cuando llega el momento de eliminar información personal.
En nuestra empresa de destrucción confidencial de documentos, ayudamos a completar esa última fase mediante procedimientos controlados para la recogida, custodia y destrucción de documentación confidencial. De este modo, contribuimos a que tu empresa reduzca los riesgos derivados de conservar documentos innecesarios o eliminarlos de forma inadecuada, integrando la destrucción segura dentro de una gestión responsable de la protección de datos.