


Cumplir el RGPD en una pyme se reduce a una decisión: identificar qué datos personales tratas, con qué base jurídica y qué puedes demostrar por escrito si la Agencia Española de Protección de Datos llama a tu puerta.
La obligación no distingue por tamaño ni por sector, y el coste de improvisar se paga en sanciones o en reclamaciones de clientes y empleados.
Aquí tienes el orden real de prioridades y un checklist operativo para cerrar lo que hoy tienes abierto.
Qué es el cumplimiento RGPD para pymes y por qué es obligatorio
El cumplimiento RGPD para pymes es el conjunto de medidas técnicas, jurídicas y organizativas que una empresa de plantilla reducida debe aplicar para tratar datos personales conforme al Reglamento (UE) 2016/679. No existe un régimen simplificado por tamaño: la norma obliga igual a un autónomo con base de clientes que a una sociedad con 40 empleados.
Definición de cumplimiento RGPD para pymes
Cumplir el RGPD significa poder demostrar, ante la Agencia Española de Protección de Datos o ante un cliente que audita a su proveedor, qué datos personales tratas, con qué finalidad, cuánto tiempo los conservas y qué medidas protegen esos datos. El reglamento no prohíbe tratar información personal. Exige justificar cada tratamiento y documentarlo.
La obligación recae sobre el responsable del tratamiento, figura que en la mayoría de pymes coincide con el titular o el administrador. Responder implica disponer de prueba documental: registro de actividades, contratos de encargado, base jurídica identificada. Sin esa trazabilidad, la empresa queda en indefensión ante cualquier reclamación.
Obligaciones legales y sanciones aplicables
Las obligaciones se activan desde el primer dato personal que se recoge: una nómina, un formulario web, una cámara de seguridad o una lista de correos comerciales. El reglamento impone principios concretos, minimización, limitación de la finalidad, exactitud, conservación limitada, y derechos exigibles por el interesado en plazos tasados, como el de acceso, que se resuelve en 1 mes.
El incumplimiento se sanciona con multas que, según el artículo 83, alcanzan los 20 millones de euros o el 4 % del volumen de negocio anual global, la cifra mayor. Para infracciones leves, el importe parte de cifras sensiblemente menores, pero la AEPD publica resoluciones con frecuencia contra pequeñas empresas por no atender derechos o por tratar datos sin base jurídica.
A esa exposición económica se suma la destrucción de documentos con datos personales: cuando ya no son necesarios, deben eliminarse de forma segura, no acumularse en un cajón. Ese inventario es el punto de partida antes de cualquier otra medida.
Checklist RGPD para pymes: pasos para cumplir la normativa
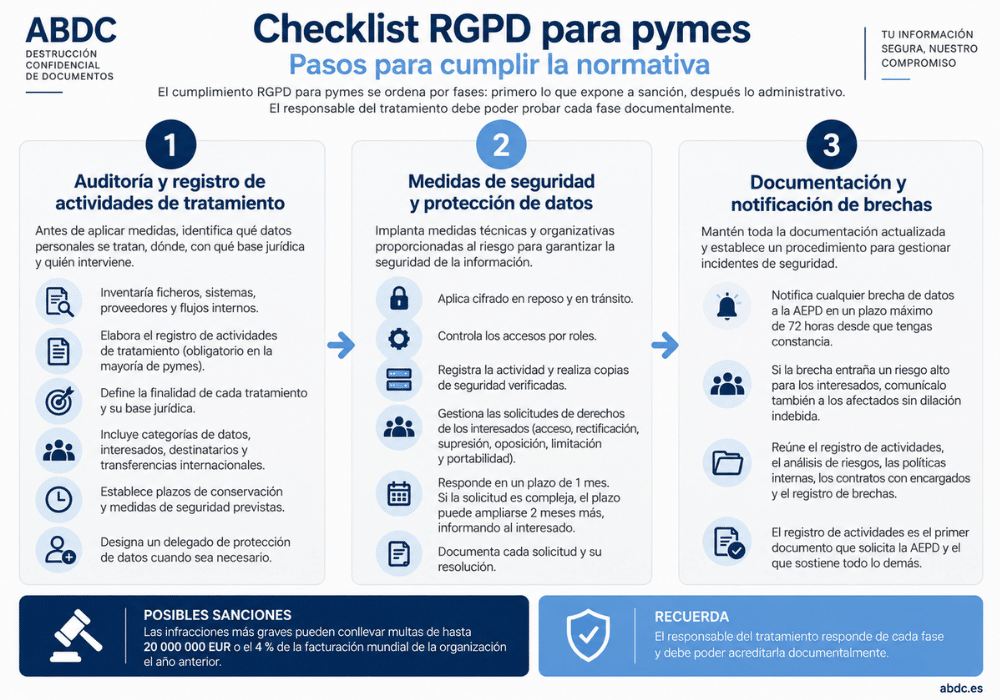
El cumplimiento RGPD para pymes se ordena por fases: primero lo que expone a sanción, después lo administrativo. Las infracciones más graves pueden conllevar multas de hasta 20 000 000 EUR o el 4 % de la facturación mundial de la organización el año anterior, según ibm.com. El responsable del tratamiento responde de cada fase y debe poder probarla documentalmente.
Fase 1: Auditoría y registro de actividades de tratamiento
Antes de redactar una política, hay que saber qué datos personales se tratan, dónde y con qué base jurídica. La auditoría inicial inventaría ficheros, sistemas, proveedores y flujos internos; sin ese mapa, cualquier medida posterior se aplica a ciegas.
El registro de actividades de tratamiento es obligatorio salvo para organizaciones de menos de 250 empleados con tratamientos no habituales, y en la práctica casi ninguna pyme queda exenta. Debe recoger:
- Finalidad de cada tratamiento y base jurídica que lo legitima.
- Categorías de datos y de interesados afectados.
- Destinatarios, encargados y transferencias internacionales.
- Plazos de conservación y medidas de seguridad previstas.
Conviene designar un delegado de protección de datos cuando el volumen o la naturaleza del tratamiento lo exija, aunque no siempre es obligatorio.
Fase 2: Medidas de seguridad y protección de datos
La seguridad se dimensiona según el riesgo, y el presupuesto disponible queda supeditado a ese criterio. Cifrado en reposo y en tránsito, control de accesos por roles, registro de actividad y copias de seguridad verificadas son el mínimo defendible ante una brecha.
Los derechos de acceso, rectificación, supresión, oposición, limitación y portabilidad deben poder ejercerse en el plazo de 1 mes desde la solicitud. Ese plazo se amplía 2 meses más si la petición es compleja, con obligación de informar al interesado de la prórroga. Documenta cada solicitud y su resolución: es la prueba que se revisa en una inspección.
Fase 3: Documentación y notificación de brechas
Toda brecha de seguridad que afecte a datos personales se notifica a la AEPD en un plazo máximo de 72 horas desde que se tiene constancia. Si entraña riesgo alto para los derechos de los interesados, también hay que comunicarlo a cada afectado sin dilación indebida.
El expediente final reúne el registro de actividades, el análisis de riesgos, las políticas internas, los contratos con encargados y el registro de brechas. Si solo puedes cerrar una cosa esta semana, cierra el registro de actividades: es el documento que la AEPD pide primero y el que sostiene todo lo demás.
¿Cuáles son los errores más comunes al cumplir RGPD en pymes?
El error de fondo está en cómo interpretan la norma las pymes: se confunde tener documentos con tener cumplimiento RGPD para pymes. Desde mayo de 2018, las autoridades de control europeas acumulan más de 4.200 millones EUR en multas (legiscope.com), y buena parte de esas sanciones recae sobre organizaciones que creían estar cubiertas.
Mitos y realidades sobre el cumplimiento RGPD
Cuatro creencias se repiten en casi todas las auditorías:
- «Somos pocos empleados, no nos aplica.» El RGPD se aplica con independencia de la plantilla. Tratar datos de clientes o nóminas ya activa las obligaciones.
- «Con la política de privacidad en la web basta.» La web es un canal; el registro de actividades, los contratos de encargado y las medidas de seguridad son exigibles aparte.
- «El consentimiento lo cubre todo.» Hay bases legales que no dependen de él: ejecución de contrato, obligación legal o interés legítimo.
- «Si no hay brecha, no hay problema.» La sanción puede llegar por no notificar un incidente en 72 horas o por no documentar el análisis de riesgo.
Confusiones frecuentes en la aplicación práctica
La confusión más costosa mezcla responsable y encargado del tratamiento. Quien decide fines y medios responde ante la autoridad; el proveedor que solo ejecuta responde frente al responsable. Sin contrato de encargado firmado, esa cadena se rompe y la pyme asume íntegra la exposición.
Otra equivocación habitual: destruir documentos con datos personales sin criterio. Borrar no equivale a cumplir. El plazo de conservación debe estar definido y el borrado, documentado; si no, la pyme no puede probar que aplicó el principio de limitación.
Ventajas de corregir estos errores:
- Reduce la probabilidad de sanción y de reclamaciones de interesados.
- Permite demostrar diligencia ante una inspección con registros fechados.
- Ordena qué datos se conservan, dónde y hasta cuándo.
Riesgos de mantenerlos:
- Multas por tratar datos sin base legal o sin medidas de seguridad proporcionadas.
- Imposibilidad de acreditar el cumplimiento del RGPD si falta trazabilidad.
- Responsabilidad solidaria cuando el encargado actúa sin instrucciones documentadas.
El veredicto es claro: la mayoría de estos errores no nacen de mala fe, sino de dar por hecho lo que nunca se documentó. Corregir el mito antes que el trámite ahorra sanción y trabajo.
Ventajas y desventajas de cumplir RGPD para pymes
Cumplir el RGPD no es un gasto con retorno garantizado ni un trámite que se resuelva con una política de privacidad colgada en la web. Tiene efectos medibles y costes reales, y conviene conocer ambos antes de decidir el nivel de esfuerzo.
Beneficios de un cumplimiento efectivo
El primer beneficio es la reducción de exposición sancionadora.
La AEPD puede imponer multas que alcanzan los 20 millones de euros o el 4 % del volumen de negocio anual, la cifra que resulte mayor, y en el caso de muchas pymes ese porcentaje se traduce en cantidades que comprometen la viabilidad.
Documentar el registro de actividades, las bases jurídicas y los contratos de encargado es lo que sostiene una defensa si llega una reclamación.
- Menos incidentes con datos: un inventario actualizado permite localizar y borrar información cuando un cliente ejerce sus derechos.
- Respuesta ágil a solicitudes de acceso, rectificación o supresión, dentro del plazo de 1 mes.
- Continuidad comercial: administraciones y grandes clientes exigen cláusulas de protección de datos en la contratación.
- Trazabilidad ante una brecha: notificar a la autoridad en 72 horas exige saber qué datos hay y dónde están.
Limitaciones y costes asociados
El coste no se concentra en la cuota de un software. Está en el tiempo interno para auditar tratamientos, redactar la documentación y formar al personal, y en la contratación puntual de asesoría jurídica o de un delegado de protección de datos cuando el volumen lo exige. Como referencia orientativa, una pyme sin base previa puede tardar de 2 a 4 meses en dejar el sistema en orden.
El cumplimiento se degrada si no se revisa: un alta de proveedor sin contrato de encargado reabre el riesgo. La obligación no termina con la implantación inicial.
Conclusión
Si tuviera que señalar por dónde empezar, lo haría por el registro de actividades y por los contratos con encargados: son las dos piezas que más preguntas resuelven en una inspección y las que más rápido se descuidan.
Revisa también qué documentos con datos personales acumulas en papel y en servidores antiguos, porque su destrucción forma parte del cumplimiento y suele ser lo último que se aborda. Elige una fecha concreta esta semana, asigna responsables y trabaja el checklist por bloques hasta cerrarlo.
Lo que quede pendiente, déjalo documentado con su plazo: un incumplimiento reconocido y en vías de solución se defiende mucho mejor que uno ignorado.
El cumplimiento RGPD para pymes no debe limitarse a disponer de cláusulas informativas o documentos legales, sino que exige trasladar la protección de datos a la actividad cotidiana de la empresa. Controlar quién accede a la información, establecer periodos de conservación, formar al personal, revisar a los proveedores y eliminar de manera segura los datos que han dejado de ser necesarios son medidas esenciales para reducir riesgos. Una gestión documental organizada permite, además, acreditar las medidas adoptadas y mantener un mayor control sobre la información personal tratada por la organización.
En nuestra empresa de destrucción confidencial de documentos, ayudamos a las pymes a reforzar la seguridad en la fase final del ciclo documental mediante procesos controlados y trazables. Contamos con certificación conforme a la UNE-EN 15713, instalaciones propias, vehículos especializados para el transporte de documentación confidencial y personal cualificado que supervisa el proceso desde la recogida hasta la destrucción. Formalizamos cada servicio mediante un contrato detallado y entregamos un certificado de destrucción al finalizar, ofreciendo garantías documentales sobre la eliminación realizada y contribuyendo a una gestión de la información coherente con las medidas implantadas para el cumplimiento RGPD para pymes.